
Notícia breve · Cerca de 2 min de leitura
Tibo relata recuperação do OpenCode e devolução de créditos de API afetados
Post de 19 de outubro aborda usuários do OpenCode que também usam a API da OpenAI e pedidos de acesso defensivo ao Daybreak Blue.
- Publicado aqui
- Data da fonte
- Fonte verificada
Publicação original no X
Evidência de identidade () · Data da fonte:
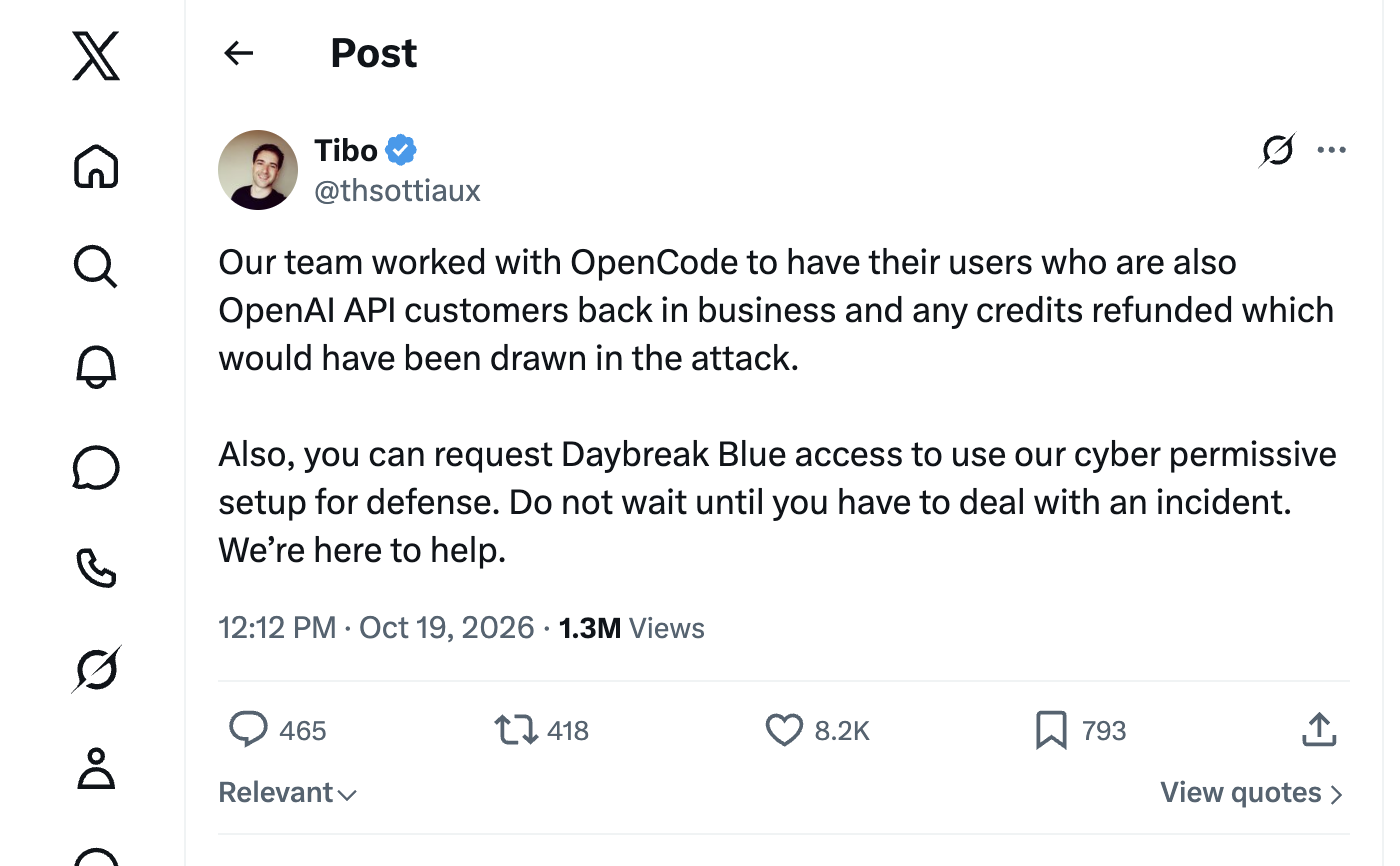
O cartão original aparece sem a navegação à esquerda. As contagens são um retrato no momento da captura, não estatísticas independentes do AISubHub.
Captura revisada da publicação pública original como evidência editorial. Os direitos permanecem com seus titulares; isso não concede licença de reutilização.
Captura feita:
Em um post de 19 de outubro, Tibo (@thsottiaux), da equipe Codex da OpenAI, afirmou que sua equipe trabalhou com o OpenCode para restabelecer o serviço a usuários que também eram clientes da API da OpenAI e devolver créditos que o ataque poderia ter consumido. Esta nota registra a declaração anterior; não confirma o crédito para qualquer cliente específico.
Ouça as notícias
Ouça este artigo ou continue ouvindo as notícias.
Preparando a leitura…
Voz do dispositivo
O navegador ou dispositivo processa a voz. O AISubHub não envia o texto a uma API de áudio. As vozes e a reprodução com a tela bloqueada variam conforme o dispositivo.
Ao continuar, uma frase curta pode se repetir.
O que o autor disse · paráfrase editorial
- A declaração trata da interseção entre usuários do OpenCode e clientes da API da OpenAI. Não informa mecanismo do ataque, valores ou contas afetadas.
- Tibo também convidou usuários a solicitar acesso ao Daybreak Blue, descrito como ambiente com permissões de cibersegurança mais amplas para defesa. Poder solicitar acesso não significa disponibilidade universal.
Análise do AISubHub
Nossa leitura: um ajuste de créditos de API ligado a um incidente é diferente de uma redefinição dos limites de assinatura ou do reembolso de uma compra cancelada. O convite ao acesso defensivo é outra parte do mesmo post.
Limites e disponibilidade
O post não detalha critérios de devolução, cobertura regional, regras de aprovação nem prazos de crédito ou ativação. Não verificamos contas privadas, recuperação do serviço ou saldos. Não há garantia de aprovação, acesso geral ou novos direitos de assinatura.
Fontes e evidências
Data da fonte: · Fonte verificada:
Conteúdo editorial com apoio de IA, verificado em fontes primárias. Alegações dos fornecedores são atribuídas; inclusão não é recomendação.